Jedes Mal, wenn Sie ein PDF mit einem USB-Token signieren, sich mit einer Chipkarte anmelden oder eine Website über HTTPS öffnen, arbeitet im Hintergrund eine PKI. Sie sehen sie nicht, aber sie entscheidet, ob die Gegenseite Ihnen vertrauen kann. In diesem Artikel erfahren Sie, was PKI bedeutet, wie eine PKI aufgebaut ist und warum der Ort, an dem Ihr privater Schlüssel liegt, in den meisten Ratgebern zu kurz kommt.
Was ist PKI?
Die Abkürzung PKI steht für Public-Key-Infrastruktur. Gemeint ist das Zusammenspiel von Regeln, Organisationen, Software und Hardware, das digitale Zertifikate ausstellt und jeden öffentlichen Schlüssel mit einer Identität verknüpft, die die Zertifizierungsstelle geprüft hat, etwa mit einer Person, einem Unternehmen oder einem Server (bei einfachen Website-Zertifikaten nur mit der Domain). Dank PKI können Sie prüfen, wer ein Dokument signiert hat oder wer eine Website betreibt, ohne die Person je getroffen zu haben.
Grundlage ist die asymmetrische Verschlüsselung. Jeder Nutzer hat ein Schlüsselpaar. Der private Schlüssel bleibt geheim beim Inhaber und erzeugt Signaturen oder entschlüsselt Daten. Der öffentliche Schlüssel darf jeder kennen. Mit ihm prüft man Signaturen oder verschlüsselt Daten für den Inhaber. Wem ein Schlüssel gehört, verrät die Mathematik allein aber nicht. Das leisten erst das Zertifikat und die Stellen, die dahinterstehen.
Wie funktioniert eine PKI?
Nehmen wir den häufigsten Fall bei unseren Kunden, eine digitale Signatur auf einem PDF:
- Ein Schlüsselpaar entsteht. Ihr USB-Token oder Ihre Chipkarte erzeugt den privaten und den öffentlichen Schlüssel direkt im Chip. Der private Schlüssel verlässt ihn nie.
- Eine Zertifizierungsstelle bürgt für Sie. Nach der Prüfung Ihrer Identität stellt sie ein Zertifikat aus, das Ihren Namen mit Ihrem öffentlichen Schlüssel verbindet, und signiert es mit ihrem eigenen Schlüssel.
- Sie signieren. Sie geben Ihre PIN ein, und der Chip signiert einen Hashwert des Dokuments mit Ihrem privaten Schlüssel. Signatur und Zertifikat werden in das PDF eingebettet.
- Der Empfänger prüft. Seine Software prüft die Signatur mit Ihrem öffentlichen Schlüssel, folgt der Zertifikatskette bis zu einem vertrauenswürdigen Stammzertifikat und fragt nach, ob Ihr Zertifikat gesperrt wurde.
Beim Verschlüsseln läuft es umgekehrt. Der Absender verschlüsselt mit Ihrem öffentlichen Schlüssel aus dem Zertifikat, und nur Ihr privater Schlüssel kann die Nachricht wieder lesbar machen. So funktioniert verschlüsselte E-Mail mit S/MIME.
Wie wird eine PKI aufgebaut?
Eine PKI besteht aus mehreren Rollen. In kleineren Systemen übernimmt eine Organisation alle, in großen sind sie aufgeteilt:
| Bestandteil | Aufgabe |
|---|---|
| Zertifizierungsstelle (CA) | Stellt Zertifikate aus und signiert sie. Eine Root-CA signiert Zwischenzertifizierungsstellen, diese signieren die Zertifikate der Nutzer. Zusammen bilden sie die Vertrauenskette. |
| Registrierungsstelle (RA) | Prüft die Identität des Antragstellers, persönlich mit Ausweis oder per Video-Ident, und leitet den geprüften Antrag an die CA weiter. |
| Validierungsdienst (VA) | Beantwortet, ob ein Zertifikat im Moment der Nutzung noch gültig ist. |
| Sperrliste (CRL) | Liste gesperrter Zertifikate, die die CA regelmäßig veröffentlicht. |
| OCSP (Online Certificate Status Protocol) | Abfrage des Status eines einzelnen Zertifikats in Echtzeit, schneller als das Herunterladen der ganzen Liste. |
| Digitales Zertifikat (X.509) | Ein elektronischer Ausweis mit dem Namen des Inhabers, seinem öffentlichen Schlüssel, der Gültigkeitsdauer und der Signatur der CA. |
Die Sperrung wird gern vergessen. Verlieren Sie einen Token oder könnte Ihr Schlüssel in fremde Hände geraten sein, lassen Sie das Zertifikat bei der CA sperren. Sobald die Sperrung veröffentlicht ist, melden OCSP und Sperrliste das Zertifikat als gesperrt, und danach damit erstellte Signaturen bestehen die Prüfung nicht mehr.
Was ist ein PKI-Zertifikat?
Ein PKI-Zertifikat ist das oben beschriebene X.509-Zertifikat. Es bestätigt, dass ein bestimmter öffentlicher Schlüssel zu einer bestimmten Person, Organisation oder einem Server gehört. Je nach Zweck unterscheidet man Zertifikate für Signaturen, für Verschlüsselung, für die Anmeldung oder für Websites (TLS). Ein Zertifikat ist öffentlich und darf weitergegeben werden. Geheim bleibt nur der zugehörige private Schlüssel.
PKI-Karte und Token: wo liegt der private Schlüssel?
Die ganze PKI beruht auf einer Annahme: Nur der Inhaber kann den privaten Schlüssel benutzen. Kopiert ihn jemand, kann er in Ihrem Namen signieren, und das Zertifikat bestätigt dann auch noch, dass Sie es waren. Deshalb ist der Speicherort des Schlüssels so wichtig:
| Speicherort | Lässt sich der Schlüssel kopieren? | Typischer Einsatz |
|---|---|---|
| Software-Zertifikat (Datei, Zertifikatsspeicher des Browsers) | Ja, mit Zugriff auf den Computer | TLS auf Servern, interne Systeme, nicht qualifizierte Signaturen |
| Chipkarte (PKI-Karte, Signaturkarte) | Nein, der Schlüssel entsteht und arbeitet im Chip | Mitarbeiterausweis und Anmeldung im Netzwerk, qualifizierte Signatur, Karte plus Lesegerät |
| USB-Token | Nein, derselbe Chip wie in einer Chipkarte, nur im USB-Gehäuse | Qualifizierte Signaturen und Siegel, Anmeldung, S/MIME (eigenes Zertifikat), Codesignierung |
| HSM (Hardware-Sicherheitsmodul) | Nein, die Schlüssel bleiben in manipulationssicherer Hardware im Server | Schlüssel von Zertifizierungsstellen, Fernsignatur, Siegel in großen Mengen |
Chipkarten und USB-Token sind die persönliche Form der PKI-Hardware. Sie tragen sie bei sich, sie verlangen eine PIN und signieren im Chip. Eine Karte braucht ein Lesegerät, dafür kann sie zugleich als Firmenausweis dienen. Ein Token steckt direkt im USB-Anschluss. HSMs sind die Serverform. Sie schützen die Schlüssel der Zertifizierungsstellen selbst und von Diensten, die täglich Tausende Dokumente signieren.
Beispiele aus unserem Sortiment für jede Art von Hardware-Speicher:
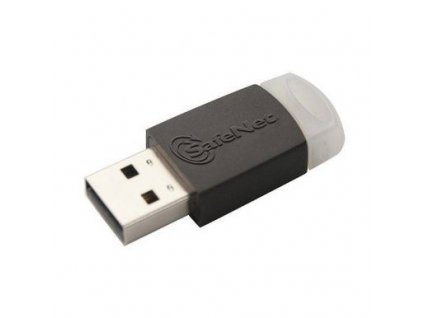 SafeNet eToken 5110 CC
Qualifizierter USB-Token (QSCD)
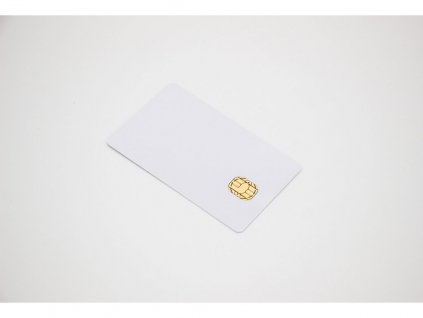 Thales IDPrime 940
eIDAS-Chipkarte
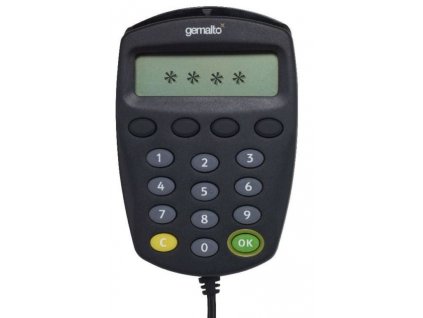 IDBridge CT710
Kartenleser mit PIN-Pad
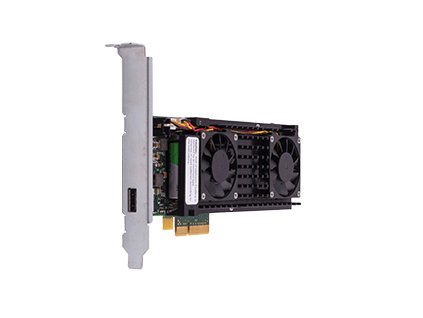 Thales Luna PCIe HSM A700
HSM für Server
Weitere Modelle finden Sie in den Kategorien USB-Token, PKI-Chipkarten, Chipkartenleser und HSMs.
PKI und eIDAS: die qualifizierte elektronische Signatur
In der Europäischen Union kommt zur PKI eine rechtliche Ebene hinzu. Die eIDAS-Verordnung, 2024 durch die Verordnung (EU) 2024/1183 (eIDAS 2.0) geändert, definiert die qualifizierte elektronische Signatur (QES). Sie hat in allen EU-Mitgliedstaaten die gleiche Rechtswirkung wie eine handschriftliche Unterschrift.
Für eine QES brauchen Sie zwei Dinge, die beide aus der PKI stammen:
- Ein qualifiziertes Zertifikat von einem qualifizierten Vertrauensdiensteanbieter. Das ist ein Vertrauensdiensteanbieter, dem die nationale Aufsichtsstelle den Qualifikationsstatus erteilt hat und der in der EU-Vertrauensliste geführt wird.
- Eine qualifizierte elektronische Signaturerstellungseinheit (QSCD), also zertifizierte Hardware, die den privaten Schlüssel schützt. Das kann ein Token oder eine Karte in Ihrer Hand sein oder ein HSM, das der Anbieter für die Fernsignatur betreibt.
Ein gewöhnlicher USB-Token kann ein Zertifikat speichern, eine qualifizierte Signatur erzeugt aber nur eine zertifizierte QSCD. Der SafeNet eToken 5110 CC ist eine davon. Alle qualifizierten Geräte finden Sie in den Kategorien eIDAS-USB-Token und eIDAS-Chipkarten.
Wofür wird PKI verwendet?
- Dokumente signieren: Verträge, Rechnungen und Eingaben bei Behörden.
- E-Mails signieren und verschlüsseln: S/MIME belegt, wer eine Nachricht gesendet hat, und hält ihren Inhalt vertraulich.
- Anmeldung und Fernzugriff: Windows-Anmeldung, VPN und WLAN mit einem Zertifikat auf Karte oder Token statt Passwort. Wer sich zusätzlich passwortlos mit FIDO2 anmelden möchte, findet beides in einem Gerät, etwa im SafeNet eToken Fusion CC.
- Codesignierung (Code Signing): Entwickler signieren Software, damit Nutzer erkennen, dass sie nicht verändert wurde. Seit Juni 2023 schreiben die Regeln des CA/Browser Forums vor, dass Code-Signing-Schlüssel auf zertifizierter Hardware liegen, etwa auf einem Token, einer Chipkarte oder einem HSM. Eine Möglichkeit ist der SafeNet eToken 5110+ FIPS.
- Websites: Jede HTTPS-Verbindung beruht auf einem TLS-Zertifikat einer Zertifizierungsstelle, der der Browser vertraut.
Wie Sie die PIN Ihres Tokens für die elektronische Signatur entsperren oder neu setzen, zeigt unsere Anleitung für den SafeNet eToken.
Häufige Fragen
Was versteht man unter PKI?
Eine PKI ist das System, das digitale Zertifikate ausstellt, verwaltet und sperrt. Sie verbindet öffentliche Schlüssel mit geprüften Identitäten, damit sich Signaturen, verschlüsselte Nachrichten und Anmeldungen einer bestimmten Person oder Organisation zuordnen lassen.
Ist PKI sicher?
Die Kryptografie hinter PKI gilt bei aktuellen Schlüssellängen als sicher. Die Schwachstellen liegen meist woanders: ein privater Schlüssel in einer Datei, die kopiert wird, ein Zertifikat, das niemand gesperrt hat, oder eine PIN, die auf dem Token klebt. Mit dem Schlüssel auf zertifizierter Hardware fällt das häufigste Risiko weg.
Was ist der Unterschied zwischen PKI und SSL?
SSL, heute TLS, ist ein Protokoll, das die Verbindung zwischen Browser und Server verschlüsselt. PKI ist das System, das die Zertifikate ausstellt, mit denen TLS die Identität des Servers belegt. TLS ist also eine Anwendung der PKI. Weitere sind Signaturen und verschlüsselte E-Mails.
Wie bekomme ich ein PKI-Zertifikat?
Sie beantragen es bei einer Zertifizierungsstelle. Für ein qualifiziertes Zertifikat wählen Sie einen qualifizierten Vertrauensdiensteanbieter in Ihrem Land, weisen sich bei dessen Registrierungsstelle aus und lassen das Zertifikat auf eine QSCD laden, zum Beispiel auf einen qualifizierten USB-Token oder eine Signaturkarte.
Was passiert, wenn mein Zertifikat abläuft?
Signaturen, die Sie während der Gültigkeit erstellt haben und deren Zertifikat nicht gesperrt war, bleiben gültig. Damit sie sich auch nach Jahren prüfen lassen, signieren Sie in einem Langzeitformat wie PAdES-LT oder PAdES-LTA mit Zeitstempel und Prüfdaten. Neue Signaturen können Sie nicht mehr erzeugen. Erneuern Sie das Zertifikat deshalb rechtzeitig, meist alle ein bis drei Jahre. Viele Anbieter laden das neue Zertifikat auf denselben Token.
Hardware für Ihre PKI
Ob ein einzelner Token für qualifizierte Signaturen oder Chipkarten für ein ganzes Unternehmen: Entscheidend ist, wo Ihre privaten Schlüssel liegen. Sagen Sie uns, was Sie signieren oder schützen möchten, und wir empfehlen Ihnen das passende Gerät. Bei Fragen erreichen Sie uns über unsere Kontaktseite.